Ataques cibernéticos ao varejo crescem 28% antes da Black Friday
Por Redação
17/11/2026 às 09:34:08 | | views 44
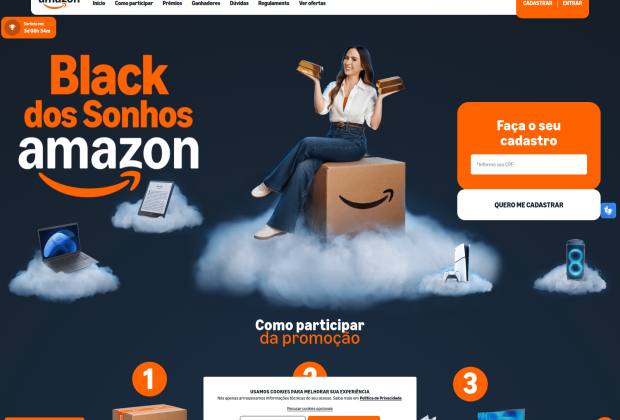
Check Point identifica mais de 4 mil domínios suspeitos ligados às promoções de novembro; no Brasil, criminosos usam falsa campanha da Amazon para capturar dados pessoais de consumidores
A proximidade da Black Friday ampliou a movimentação de grupos criminosos no ambiente digital. Os ataques cibernéticos contra empresas de bens de consumo e serviços, segmento que inclui varejistas e lojas on-line, cresceram 28% em setembro e outubro de 2026, na comparação com a média registrada entre janeiro e agosto. O avanço supera o aumento global de 22% observado no conjunto dos setores econômicos, segundo levantamento da Check Point Research (CPR).
Nos dois meses anteriores à temporada de promoções, as empresas do segmento sofreram, em média, 2.458 ataques cibernéticos por semana. A pesquisa também identificou mais de 4 mil novos domínios registrados entre outubro e os primeiros oito dias de novembro com referências à Black Friday, Cyber Monday, Singles' Day e nomes de grandes varejistas. Quase 20% foram classificados como arriscados pela plataforma de inteligência de ameaças da empresa.
No Brasil, uma das campanhas identificadas utiliza indevidamente a marca Amazon para divulgar uma suposta promoção chamada "Black dos Sonhos". A página promete a participação em um sorteio, mas direciona o consumidor a um formulário que solicita informações pessoais. O site foi hospedado em um subdomínio do Azure, serviço de computação em nuvem da Microsoft.
O caso ilustra uma estratégia recorrente de phishing: explorar a confiança em marcas conhecidas e o interesse por descontos para induzir usuários a fornecer dados que podem ser utilizados em fraudes, roubo de identidade e outras atividades criminosas.
Sites falsos imitam grandes varejistas
A investigação identificou domínios que reproduzem a identidade visual e os serviços de empresas como Amazon, Walmart, AliExpress, Temu, Best Buy e Oakley.
Entre os endereços encontrados estão amazonshopping1[.]com, classificado como site de phishing, e amazon-refund[.]cc/signin, que simula uma página de acesso a informações sobre reembolsos e solicita telefone ou endereço de e-mail dos usuários.
Outro exemplo é o walmartrollbackdeals[.]com, registrado em outubro. A página imita a área de ofertas do Walmart e anuncia descontos de até 80%, incluindo um iPad por US$ 49,99.
Além de utilizar avaliações de produtos e alertas de estoque limitado para pressionar o consumidor, o site solicita nome, e-mail, endereço de entrega e telefone durante a finalização da compra. Os dados podem alimentar novas campanhas fraudulentas ou ser comercializados por criminosos.
A multiplicação desses domínios dificulta a identificação de páginas legítimas, especialmente durante períodos de grande volume de anúncios e ofertas. A falsificação de endereços eletrônicos também permite que criminosos alcancem consumidores antes mesmo de uma tentativa de compra em uma loja verdadeira.
Fraudes avançam para o rastreamento de encomendas
Os golpes também acompanham o consumidor depois da finalização da compra. Com o aumento das entregas, mensagens sobre problemas no transporte e atualizações de rastreamento passam a ser utilizadas como iscas para roubo de informações e dados financeiros.
A Check Point identificou 647 novos domínios registrados entre setembro e 8 de novembro que utilizavam o nome FedEx acompanhado de duas a quatro letras adicionais no endereço .com.
Foram 139 registros em setembro, 439 em outubro e outros 69 nos primeiros oito dias de novembro. Um dos endereços identificados, fedexpres[.]com, apresentava uma página falsa de rastreamento de encomendas.
Também foram encontradas páginas que imitam os serviços da DHL e da USPS, com mensagens sobre supostos problemas de entrega. Em alguns casos, os usuários são orientados a atualizar o endereço ou fornecer dados de pagamento para quitar taxas inexistentes.
A estratégia explora uma etapa em que o consumidor já realizou uma compra e espera receber informações sobre o pedido. Com isso, mensagens fraudulentas podem parecer notificações legítimas das transportadoras.
Empresas também entram na linha de risco
O aumento das fraudes representa um problema não apenas para os consumidores, mas também para as empresas que têm suas marcas utilizadas em campanhas criminosas.
Além dos prejuízos financeiros e do roubo de dados, os ataques podem comprometer a reputação de varejistas e gerar custos com atendimento, investigação e resposta a incidentes.
A Check Point recomenda que as empresas reforcem os controles de segurança antes dos períodos de maior movimentação comercial, monitorem registros de domínios suspeitos e acompanhem páginas que utilizem indevidamente suas marcas.
Também é importante orientar funcionários sobre campanhas sazonais de phishing e falsificação de identidade corporativa, que podem atingir sistemas internos por meio de mensagens aparentemente legítimas.
Para os consumidores, a recomendação é acessar diretamente os sites e aplicativos oficiais das lojas, em vez de utilizar links recebidos por e-mail, mensagens ou anúncios não solicitados. Ofertas com descontos muito acima dos praticados no mercado, sorteios inesperados e alertas de estoque limitado também exigem atenção.
No caso das entregas, o rastreamento deve ser feito diretamente nos canais oficiais das transportadoras. Senhas exclusivas e autenticação multifator ajudam a reduzir o risco de invasão de contas.
O levantamento evidencia que a temporada de promoções amplia a superfície de ataque do comércio eletrônico. Com mais transações, anúncios e entregas, criminosos encontram oportunidades em diferentes etapas da jornada de compra, enquanto consumidores e empresas precisam lidar com ameaças que se tornam cada vez mais difíceis de distinguir de comunicações legítimas.
Comentários desta notícia 0
Comentários - ver todos os comentários
Seja o primeiro a comentar!